
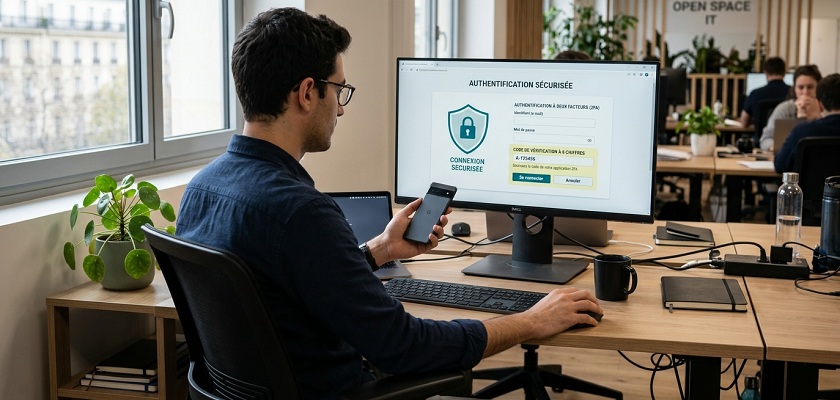
Une entreprise gère chaque jour des dizaines, voire des centaines de connexions à ses outils numériques. Savoir qui accède à quoi, et pourquoi, est essentiel pour protéger ses données. C’est ce que fait la gestion des identités et des accès, souvent appelée IAM. Voici ce qu’il faut savoir sur le sujet.
Qu’est-ce que l’IAM ?
L’IAM (Identity and Access Management) regroupe les outils et les règles qui permettent de vérifier l’identité d’un utilisateur, puis de définir ce qu’il a le droit de faire. Cela concerne les salariés, les clients, mais aussi des programmes automatisés comme des bots ou des API, qui échangent des informations sans intervention humaine.
Un système IAM s’appuie sur une base de données qui stocke les informations de chaque utilisateur, comme son nom, son identifiant, son adresse e-mail ou son responsable hiérarchique. Quand quelqu’un tente de se connecter, le système vérifie son identité, puis contrôle ses permissions avant de lui donner accès aux ressources demandées. Cette base doit rester à jour en permanence, car un utilisateur qui change de poste ou qui quitte l’entreprise doit voir ses droits ajustés en conséquence.
Lire Aussi : 6 applications gratuites de double authentification (2FA)
Comment fonctionne un système IAM ?
Un système IAM repose sur plusieurs briques qui travaillent ensemble pour protéger les données d’une organisation:
La gestion des identités : C’est la base de données qui contient les informations sur chaque utilisateur, son nom, ses coordonnées, son responsable hiérarchique, son historique… Ces informations évoluent avec le temps, au fil des changements de poste ou des départs, et doivent rester exactes pour que le système prenne les bonnes décisions au moment de la connexion.
La gestion des accès : Une fois l’identité confirmée, il reste à déterminer ce que cette personne a le droit de faire. Le rôle, le niveau de responsabilité ou les habilitations de sécurité entrent en jeu. Les entreprises s’appuient souvent sur des modèles comme le contrôle d’accès basé sur les rôles (RBAC) ou la gestion des accès à privilèges (PAM) pour poser ces limites de façon cohérente, plutôt qu’au cas par cas.
Les outils d’authentification et d’autorisation : Mots de passe renforcés, double authentification, authentification basée sur le risque, connexion unique, tous ces mécanismes servent à confirmer qu’un utilisateur est bien celui qu’il prétend être. Pour les transactions les plus sensibles, certains systèmes vont plus loin en analysant l’adresse IP, l’empreinte de l’appareil ou le comportement en ligne, afin de détecter une tentative de fraude avant qu’elle ne cause de dégâts. Ces vérifications supplémentaires ont un coût en fluidité pour l’utilisateur, mais elles restent justifiées face à l’ampleur de la fraude en ligne aujourd’hui.
Le chiffrement : Sans chiffrement, aucun système de cybersécurité ne tient réellement la route. Les mots de passe, les échanges de données et les transactions doivent être protégés à un niveau élevé, surtout lorsque l’entreprise combine des solutions cloud et des infrastructures sur site. Un accès mal protégé en amont ne sert à rien si les données peuvent être interceptées en cours de route.
L’audit : Un système IAM ne se contrôle pas une fois pour toutes. Il demande une surveillance régulière à travers des tableaux de bord, des rapports d’analyse et un suivi des schémas d’usage inhabituels. C’est ce travail continu qui permet de repérer un compte dormant, un accès oublié, ou une activité qui sort de l’ordinaire avant qu’elle ne devienne un vrai problème.
Le coût réel d’un mauvais contrôle des accès
Les chiffres liés aux violations de données donnent une idée concrète de ce qui est en jeu. Selon le dernier rapport d’IBM sur le coût des violations de données, le coût moyen mondial d’une fuite de données s’élevait à 4,44 millions de dollars en 2025. Le secteur de la santé reste le plus touché, avec un coût moyen dépassant les 7 millions de dollars par incident, en raison de la valeur des données médicales et des sanctions réglementaires associées.
Les identifiants volés ou compromis figurent toujours parmi les principaux points d’entrée utilisés par les attaquants. Ce type d’incident est particulièrement coûteux à traiter car il passe souvent inaperçu pendant plusieurs mois. Certaines études évoquent un délai moyen de détection de plusieurs centaines de jours, le temps que l’attaquant explore le système avec des accès qui semblent légitimes. C’est précisément ce que l’IAM cherche à éviter en limitant dès le départ ce qu’un utilisateur, humain ou non, peut faire une fois connecté.
Lire Aussi : Sécurité des mots de passe : ce que vous faites probablement mal (et comment corriger ça)
L’importance de l’IAM et ses avantages
La gestion des identités et des accès n’est plus un simple confort technique réservé aux grands groupes. Elle touche la sécurité, la conformité, la productivité et même l’expérience quotidienne des salariés.
#. Simplifier le travail des équipes IT
Sans outil centralisé, chaque changement de règle de sécurité doit être appliqué manuellement, compte par compte. Avec un système IAM, une seule modification suffit pour tout mettre à jour sur l’ensemble des utilisateurs concernés. Cela réduit aussi le nombre de demandes envoyées au support informatique, notamment pour les oublis de mot de passe qui restent l’une des sources de sollicitation les plus fréquentes dans les entreprises.
Miser uniquement sur des vérifications manuelles n’est plus tenable face à des méthodes de fraude qui évoluent sans cesse. Les outils automatisés permettent de repérer les anomalies en continu, tout en libérant du temps pour les équipes, qui peuvent alors se concentrer sur l’analyse des cas les plus complexes plutôt que sur des tâches répétitives.
#. Réduire les erreurs humaines
Donner ou retirer un accès à la main comporte toujours un risque d’erreur. Un ancien salarié qui garde ses droits, ou un mauvais paramétrage sur un compte à privilèges, peut ouvrir une brèche de sécurité sans que personne ne s’en rende compte immédiatement. L’automatisation limite fortement ce type d’incident en appliquant les mêmes règles à chaque utilisateur, sans exception ni oubli.
Cela vaut aussi pour les identités non humaines évoquées plus haut. Un compte de service ou une clé d’API créée pour un projet ponctuel, puis jamais désactivée, reste une porte ouverte tant qu’elle n’est pas repérée. Or beaucoup d’organisations n’ont pas encore mis en place de cycle de vie clair pour ce type d’identité.
#. Répondre aux obligations de conformité
De nombreuses entreprises doivent respecter des règles précises sur la protection des données, comme le RGPD en Europe, HIPAA dans le secteur de la santé aux États-Unis, ou les normes de lutte contre le blanchiment d’argent dans la finance. Un système IAM aide à prouver, en cas de contrôle, que les accès aux informations sensibles sont bien encadrés, limités et traçables. C’est un argument de poids face à un régulateur ou un auditeur, et cela évite des sanctions parfois lourdes, en plus des coûts déjà élevés d’une éventuelle fuite de données.
#. Adopter une approche Zero Trust
De plus en plus d’entreprises combinent leur IAM avec une stratégie Zero Trust, qui consiste à ne faire confiance à aucun utilisateur ou appareil par défaut, même à l’intérieur du réseau de l’entreprise. Une large majorité d’experts en sécurité associent cette approche à de meilleurs résultats en matière de détection des menaces et de conformité.
Le Zero Trust s’appuie souvent sur le principe du moindre privilège, qui limite chaque utilisateur, humain ou machine, au strict nécessaire pour accomplir sa tâche. Cette logique réduit le nombre d’angles morts, qu’il s’agisse de l’identité d’un utilisateur, de sa localisation ou de ses habitudes de connexion habituelles.
Quels outils IAM utiliser ?
Plusieurs solutions dominent le marché de l’IAM aujourd’hui. Microsoft Entra ID, anciennement Azure Active Directory, s’est imposé comme une référence, notamment pour les entreprises déjà équipées en Office 365. Oracle Identity Cloud Service et RSA SecurID Access ciblent plutôt les grandes structures avec des besoins de gouvernance poussés et des exigences réglementaires strictes.
Pour les organisations qui cherchent une solution plus légère à déployer, des acteurs comme Okta ou OneLogin se sont fait une place en misant sur la simplicité d’usage et une mise en place rapide. Certaines équipes techniques se tournent également vers des outils open source, à l’image de Keycloak, souvent présenté comme une alternative à Auth0 pour les projets qui veulent garder la main sur leur infrastructure d’authentification sans dépendre d’un éditeur unique.