
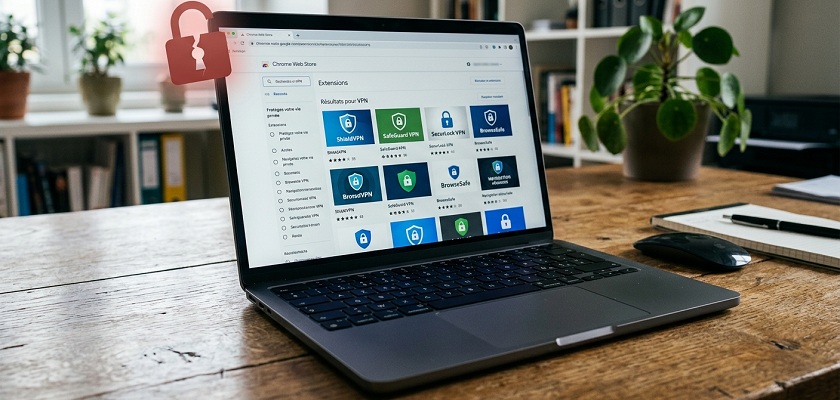
Plus de 700 extensions VPN publiées sur le Chrome Web Store ne servent pas à protéger votre vie privée, mais à la mettre en danger. C’est ce que révèle un rapport de la société de cybersécurité Socket, publié fin août 2026. Certaines de ces applications sont gratuites, d’autres payantes, et plusieurs imitent des marques connues pour convaincre les internautes de leur accorder un accès complet à leur navigateur et à leur trafic réseau.
Ce que l’équipe de Socket a découvert
Les chercheurs de Socket ont analysé 737 extensions Chrome présentées comme des VPN ou des proxys SOCKS5. Toutes provenaient d’un même noyau de 40 comptes développeurs, et cumulaient à elles seules plus de 75 000 installations sur le Chrome Web Store.
Sur ce total, 525 extensions ont fait l’objet d’un examen détaillé du code. Elles représentaient à elles seules près de 58 000 installations actives. Les 212 autres avaient déjà été retirées du Web Store avant que Socket ne puisse les étudier.
Le rapport pointe plusieurs pratiques problématiques:
- 274 extensions sur les 525 analysées reprenaient le logo et l’identité visuelle d’un fournisseur de VPN reconnu, parmi lesquels Proton VPN, Surfshark, NordVPN, ExpressVPN, CyberGhost ou TunnelBear.
- Deux extensions imitaient AmneziaVPN et AntiZapret, deux outils utilisés pour contourner la censure et la surveillance en ligne.
- Chaque extension redirigeait systématiquement tout le trafic vers un seul serveur SOCKS5 fixe, sans découpage par site ni option de tunnel partagé.
- 104 extensions utilisaient des techniques connues de contournement DNS pour échapper aux listes de blocage de Chrome, en falsifiant leurs enregistrements DNS.
- Plusieurs annonçaient des abonnements payants donnant accès à des serveurs situés au Japon, à Singapour, au Canada, en Australie ou en Turquie. Ces serveurs n’existaient tout simplement pas, leurs noms de domaine ne renvoyant vers aucune adresse.
- Aucune vérification de licence n’était mise en place pour les offres payantes, ce qui n’a rien d’habituel pour une application censée gérer des abonnements.
Un exemple retenu par les chercheurs illustre bien l’ampleur du problème. L’extension Burёnka VPN ne relie à aucun serveur. Il s’agit d’une simple interface, sans aucune fonction de connexion réelle derrière elle. Dans le code d’une autre extension, un commentaire en clair montre que les développeurs savaient parfaitement contourner les règles du Web Store, allant jusqu’à prévoir un plan de secours via un bot Telegram en cas de rejet.
Lire Aussi : 6 erreurs que vous faites avec votre VPN (et comment les corriger)
Comment ces extensions ont échappé à la modération de Chrome
Ces applications ne reposent pas sur des techniques particulièrement sophistiquées. Leur point fort tient plutôt à la connaissance fine du processus de validation du Web Store, affinée au fil de nombreux essais et rejets. Plusieurs des comptes développeurs concernés avaient déjà vu leurs extensions supprimées après un rapport similaire publié par Palo Alto Networks en juin dernier. Les mêmes développeurs ont simplement recommencé, avec la même méthode.
Ouvrir un nouveau compte développeur sur le Chrome Web Store coûte 5 dollars. Avec 40 comptes utilisés, il aura donc suffi d’environ 200 dollars pour publier plus de 700 fausses extensions et toucher au passage des dizaines de milliers d’utilisateurs.
La cible principale de ces campagnes semble être les internautes russes cherchant à contourner la censure régionale, ce qui explique en partie pourquoi le phénomène est resté peu médiatisé en dehors de cette zone. Le rapport note aussi que, lorsque des modérateurs du Web Store ont bien signalé certaines extensions, les développeurs répondaient avec des justifications de confidentialité identiques d’un compte à l’autre, de simples formulations rassurantes sans aucun fondement technique.
Réduire ce problème à une menace strictement régionale serait une erreur. Google avait déjà averti en 2025 d’une activité comparable sur le Play Store, visant cette fois les utilisateurs Android. Le même mode opératoire peut être reproduit ailleurs, en France, au Royaume-Uni ou aux États-Unis, sans qu’il y ait besoin d’adapter grand-chose.
Comment repérer une fausse extension VPN
Les magasins d’applications ne filtrent pas efficacement ce type de menace, mais quelques réflexes permettent d’éviter la plupart des pièges:
- Installez toujours l’extension depuis un lien fourni sur le site officiel du fournisseur VPN, plutôt que via la barre de recherche du Web Store ou du Play Store.
- Lisez les avis avant d’installer une nouvelle extension. Un nombre important de commentaires évoquant des problèmes de sécurité doit alerter.
- Vérifiez le compte développeur associé à l’extension, pas seulement sa fiche. Regardez s’il est officiellement lié au fournisseur VPN, et consultez les avis laissés sur ses autres applications.
- Comparez l’adresse IP affichée dans l’extension avec celle indiquée par un outil externe comme WhatIsMyIPAddress.com.
- Effectuez un test de fuite DNS pendant que le VPN est actif, afin de vérifier que vos requêtes DNS sont bien chiffrées et pas seulement votre adresse IP masquée. Si votre localisation ou votre fournisseur d’accès apparaît dans les résultats, il y a un problème.
Ce rapport nous rappelle qu’un VPN qui promet la confidentialité sans en offrir la moindre preuve technique vérifiable mérite d’être passé au crible avant toute installation.